
Sikkerhet i arbeidsområdet
Reglene for hele arbeidsområdet i Innstillinger → Sikkerhet: hvem som får gjøre hva, filopplastinger og begrensede IP-er.
Oversikt
Innstillinger → Sikkerhet inneholder reglene som gjelder hele arbeidsområdet: hvem som får gjøre bestemte ting, hvilke nettverk som når arbeidsområdet, hvilke filer folk kan laste opp og hvordan folk logger inn.
Denne artikkelen dekker siden for arbeidsområdet. Ditt eget passord, passnøkler og økter står i Sikkerhet og tilgang og Innloggingsmetoder.
 Forstørr bildet
Hvem som kan åpne og endre den
Bare administratorer i arbeidsområdet kan åpne Innstillinger → Sikkerhet.
På Enterprise-planen er kontrollene på siden aktive for eieren av arbeidsområdet. Andre administratorer kan lese alle innstillingene, men ser kontrollene deaktivert. På Free-, Basic- og Business-planen kan alle administratorer i arbeidsområdet også endre radene under Administrasjon av arbeidsområdet. Invitasjonslenker er unntaket: alle administratorer i arbeidsområdet kan administrere dem.
Attia fører en endring av disse innstillingene i revisjonsloggen, som er en del av Enterprise-planen.
Administrasjon av arbeidsområdet
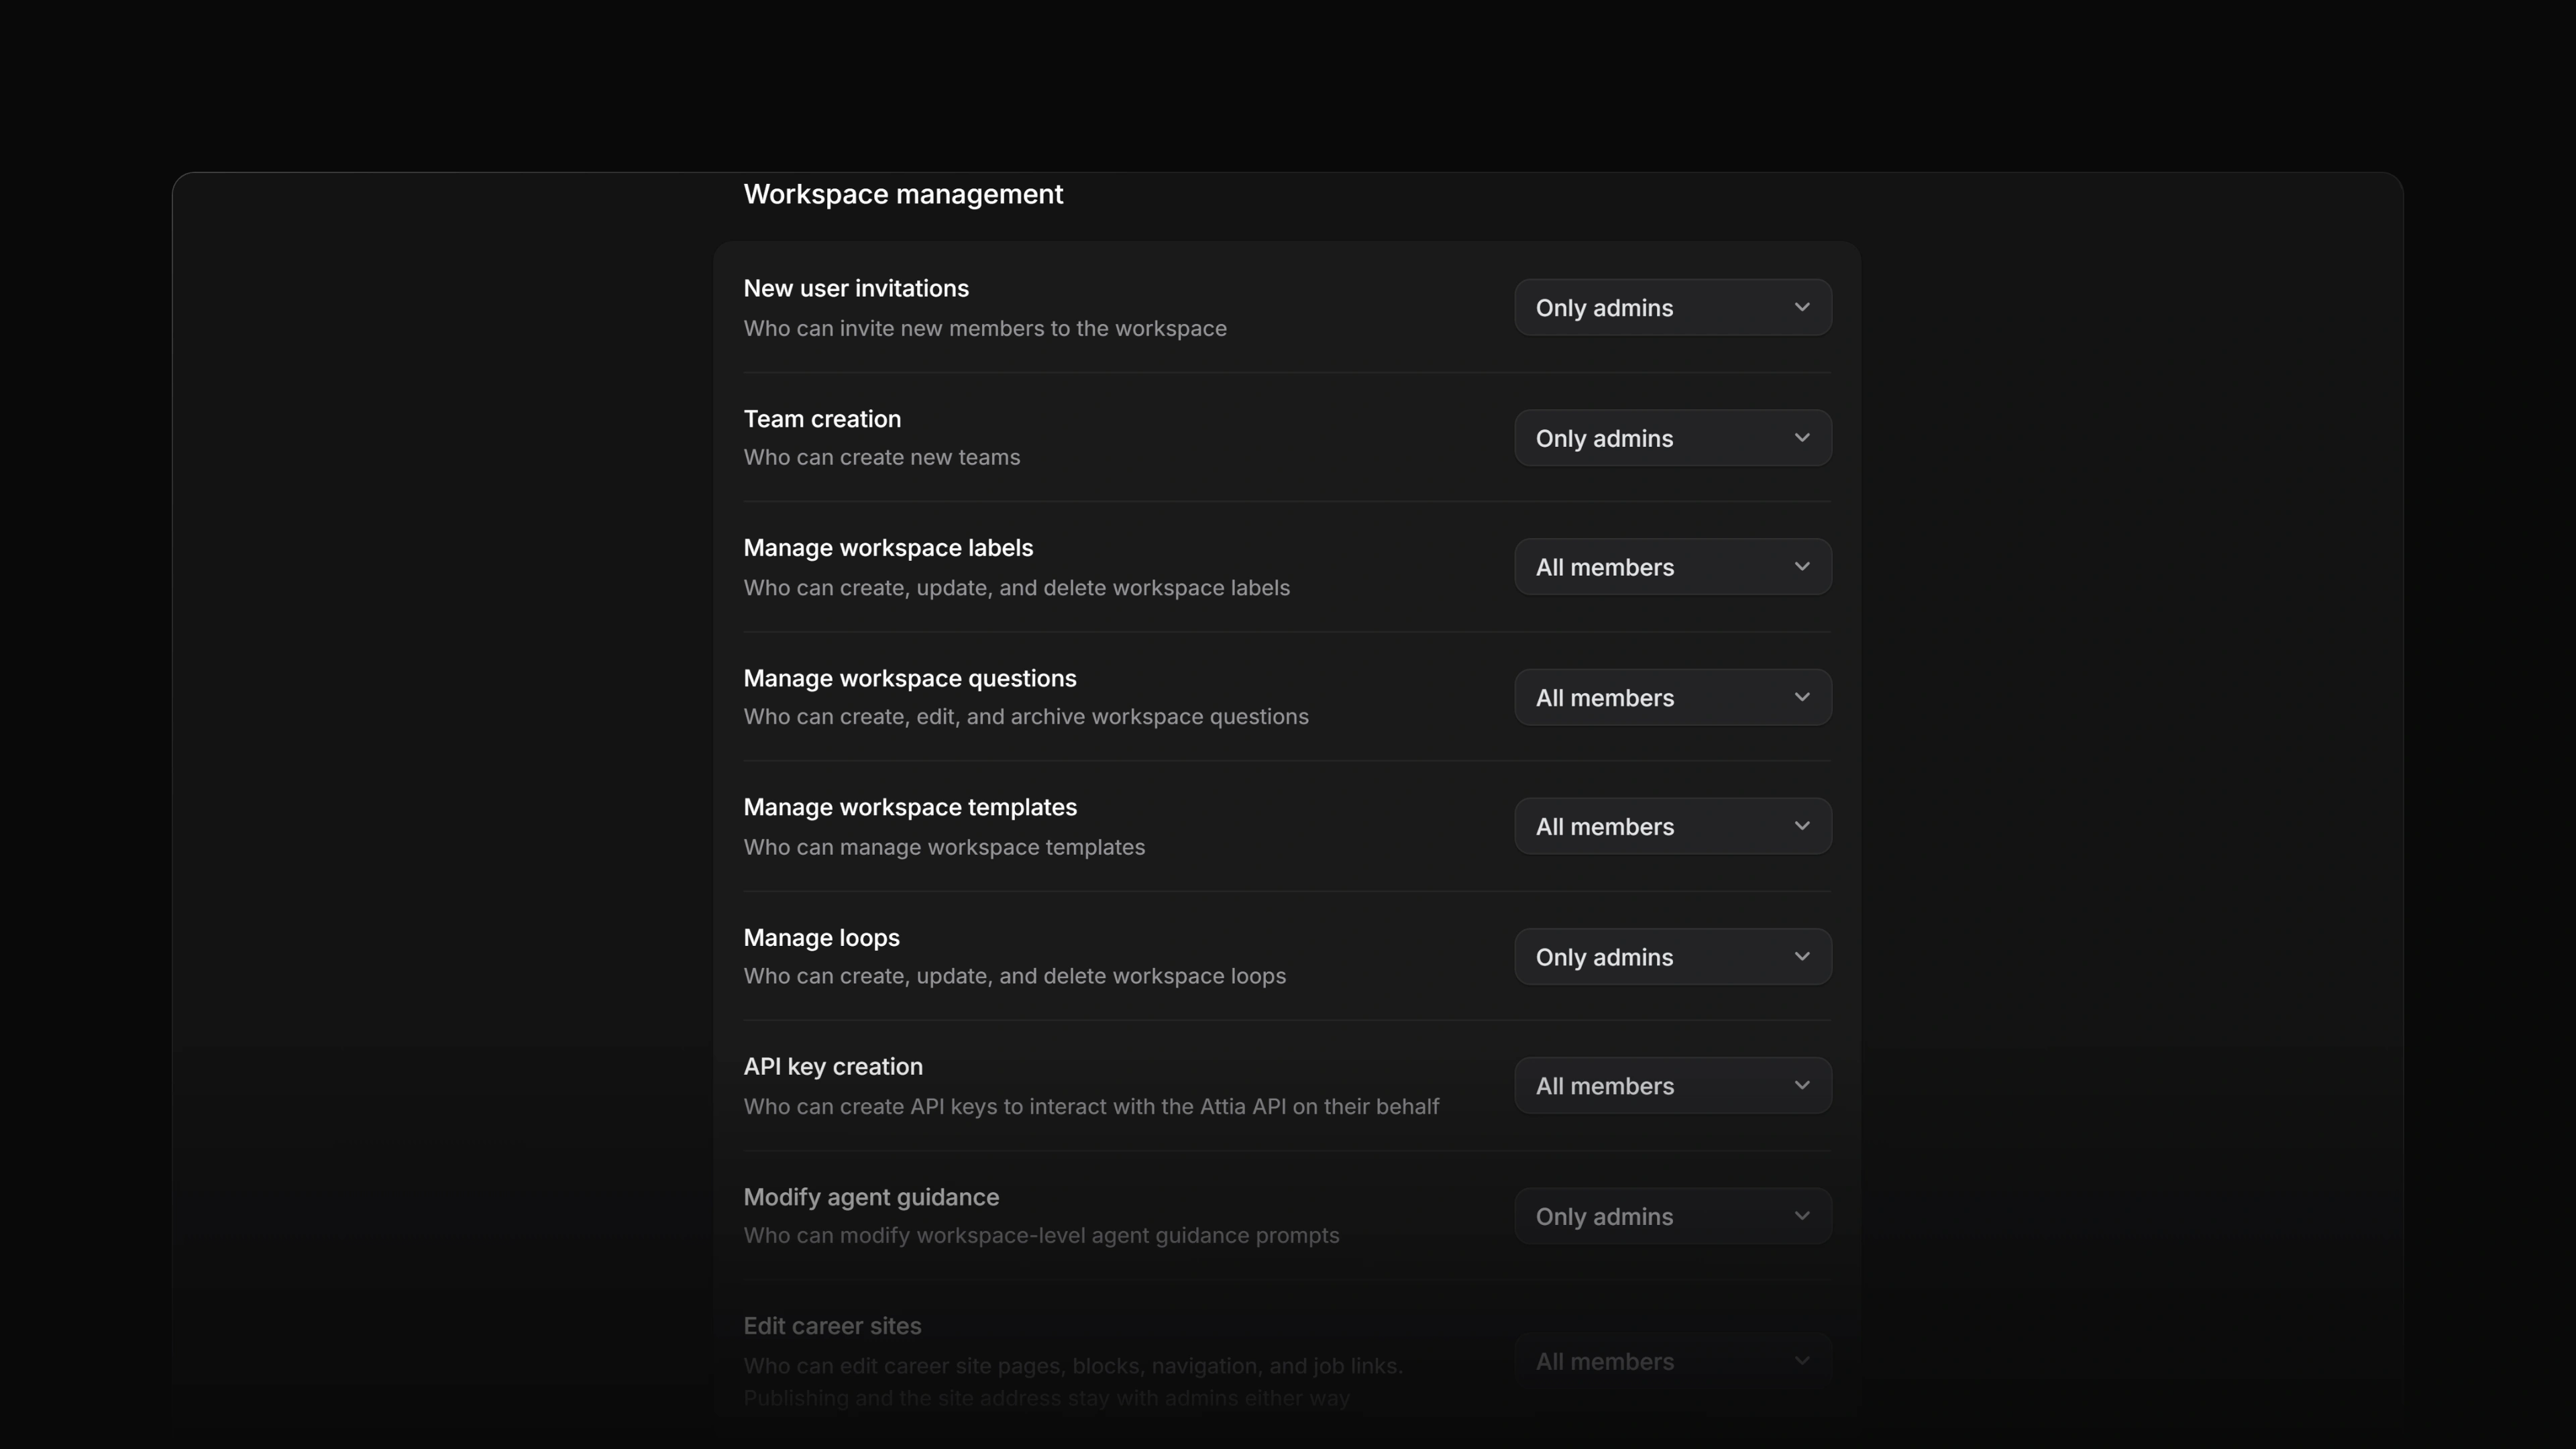
Hver rad i Administrasjon av arbeidsområdet avgjør hvem som får gjøre én ting. Valgene er Kun administratorer og Alle medlemmer.
| Rad | Hva den styrer | Starter på |
|---|---|---|
| Invitasjoner av nye brukere | Hvem som kan invitere nye medlemmer til arbeidsområdet | Kun administratorer |
| Opprettelse av team | Hvem som kan opprette nye team | Kun administratorer |
| Administrer etiketter i arbeidsområdet | Hvem som kan opprette, endre og slette etiketter i arbeidsområdet | Alle medlemmer |
| Administrer spørsmål i arbeidsområdet | Hvem som kan opprette, endre og arkivere spørsmål i arbeidsområdet | Alle medlemmer |
| Administrer maler i arbeidsområdet | Hvem som kan administrere maler i arbeidsområdet | Alle medlemmer |
| Administrere løkker | Hvem som kan opprette, oppdatere og slette løkker for arbeidsområdet | Kun administratorer |
| Oppretting av API-nøkler | Hvem som kan opprette API-nøkler | Alle medlemmer |
| Endre agentveiledning | Hvem som kan endre agentveiledningen for arbeidsområdet | Kun administratorer |
| Rediger karrieresider | Hvem som kan redigere sider, blokker, navigasjon og stillingslenker på karrieresiden | Alle medlemmer |
Tre ting er verdt å vite når du leser listen:
- Alle medlemmer omfatter aldri gjester. En gjest nektes hver eneste av disse rettighetene.
- På Free-planen regnes alle medlemmer som ikke er gjester, som administratorer i arbeidsområdet, så Kun administratorer slipper gjennom alle medlemmer.
- Rediger karrieresider gjelder bare redigering. Å publisere en karriereside og endre adressen dens er uansett forbeholdt administratorer.
Filopplastinger
Dette er en Enterprise-funksjon.
Begrens filopplastinger begrenser hvilke filtyper folk kan laste opp til arbeidsområdet. Når den er på, viser Tillatte filtyper de ekstra typene du tillater. Bilder og video er alltid tillatt.
Begrensede IP-er
Dette er en Enterprise-funksjon.
Begrens tilgang til tillatte IP-er begrenser arbeidsområdet til nettverkene du fører opp. Bare eieren av arbeidsområdet kan slå den på eller endre listen.
- Åpne Innstillinger → Sikkerhet og finn Begrensede IP-er.
- Velg Legg til IP-adresse.
- Under Nettverk skriver du inn en IPv4- eller IPv6-adresse, med CIDR-notasjon hvis du vil ha et område. Bruk IP-adressen min fyller inn adressen du er på.
- Under Etikett gir du nettverket et navn, for eksempel Kontor-VPN.
- Slå på Begrens tilgang til tillatte IP-er og bekreft med Slå på begrensninger.
Eieren av arbeidsområdet slipper alltid inn, fra alle nettverk. Står ikke din egen adresse på listen når du slår på begrensningen, advarer Attia deg før du bekrefter. Eier av arbeidsområdet forklarer hvem som kommer inn igjen når listen stenger folk ute.
Innlogging og innmelding
Gruppen Tilgang til arbeidsområdet på samme side inneholder innstillingene for hvordan folk logger inn og blir med. Andre artikler dekker dem:
- Invitasjonslenker: Inviter medlemmer
- Innlogging og begrensninger for arbeidsområdet, som inneholder de godkjente e-postdomenene: SAML og tilgangskontroll
- Innloggingsmetoder, som inneholder SAML og SCIM: SAML og tilgangskontroll og SCIM