
SAML og tilgangskontroll
Hvordan et arbeidsområde på Enterprise får SAML-innlogging, hva radene for tilkoblingen viser, og hvem som kan fjerne en.
Oversikt
Med SAML-innlogging logger personene i arbeidsområdet inn i Attia gjennom identitetsleverandøren til bedriften. SAML er en del av Enterprise-abonnementet.
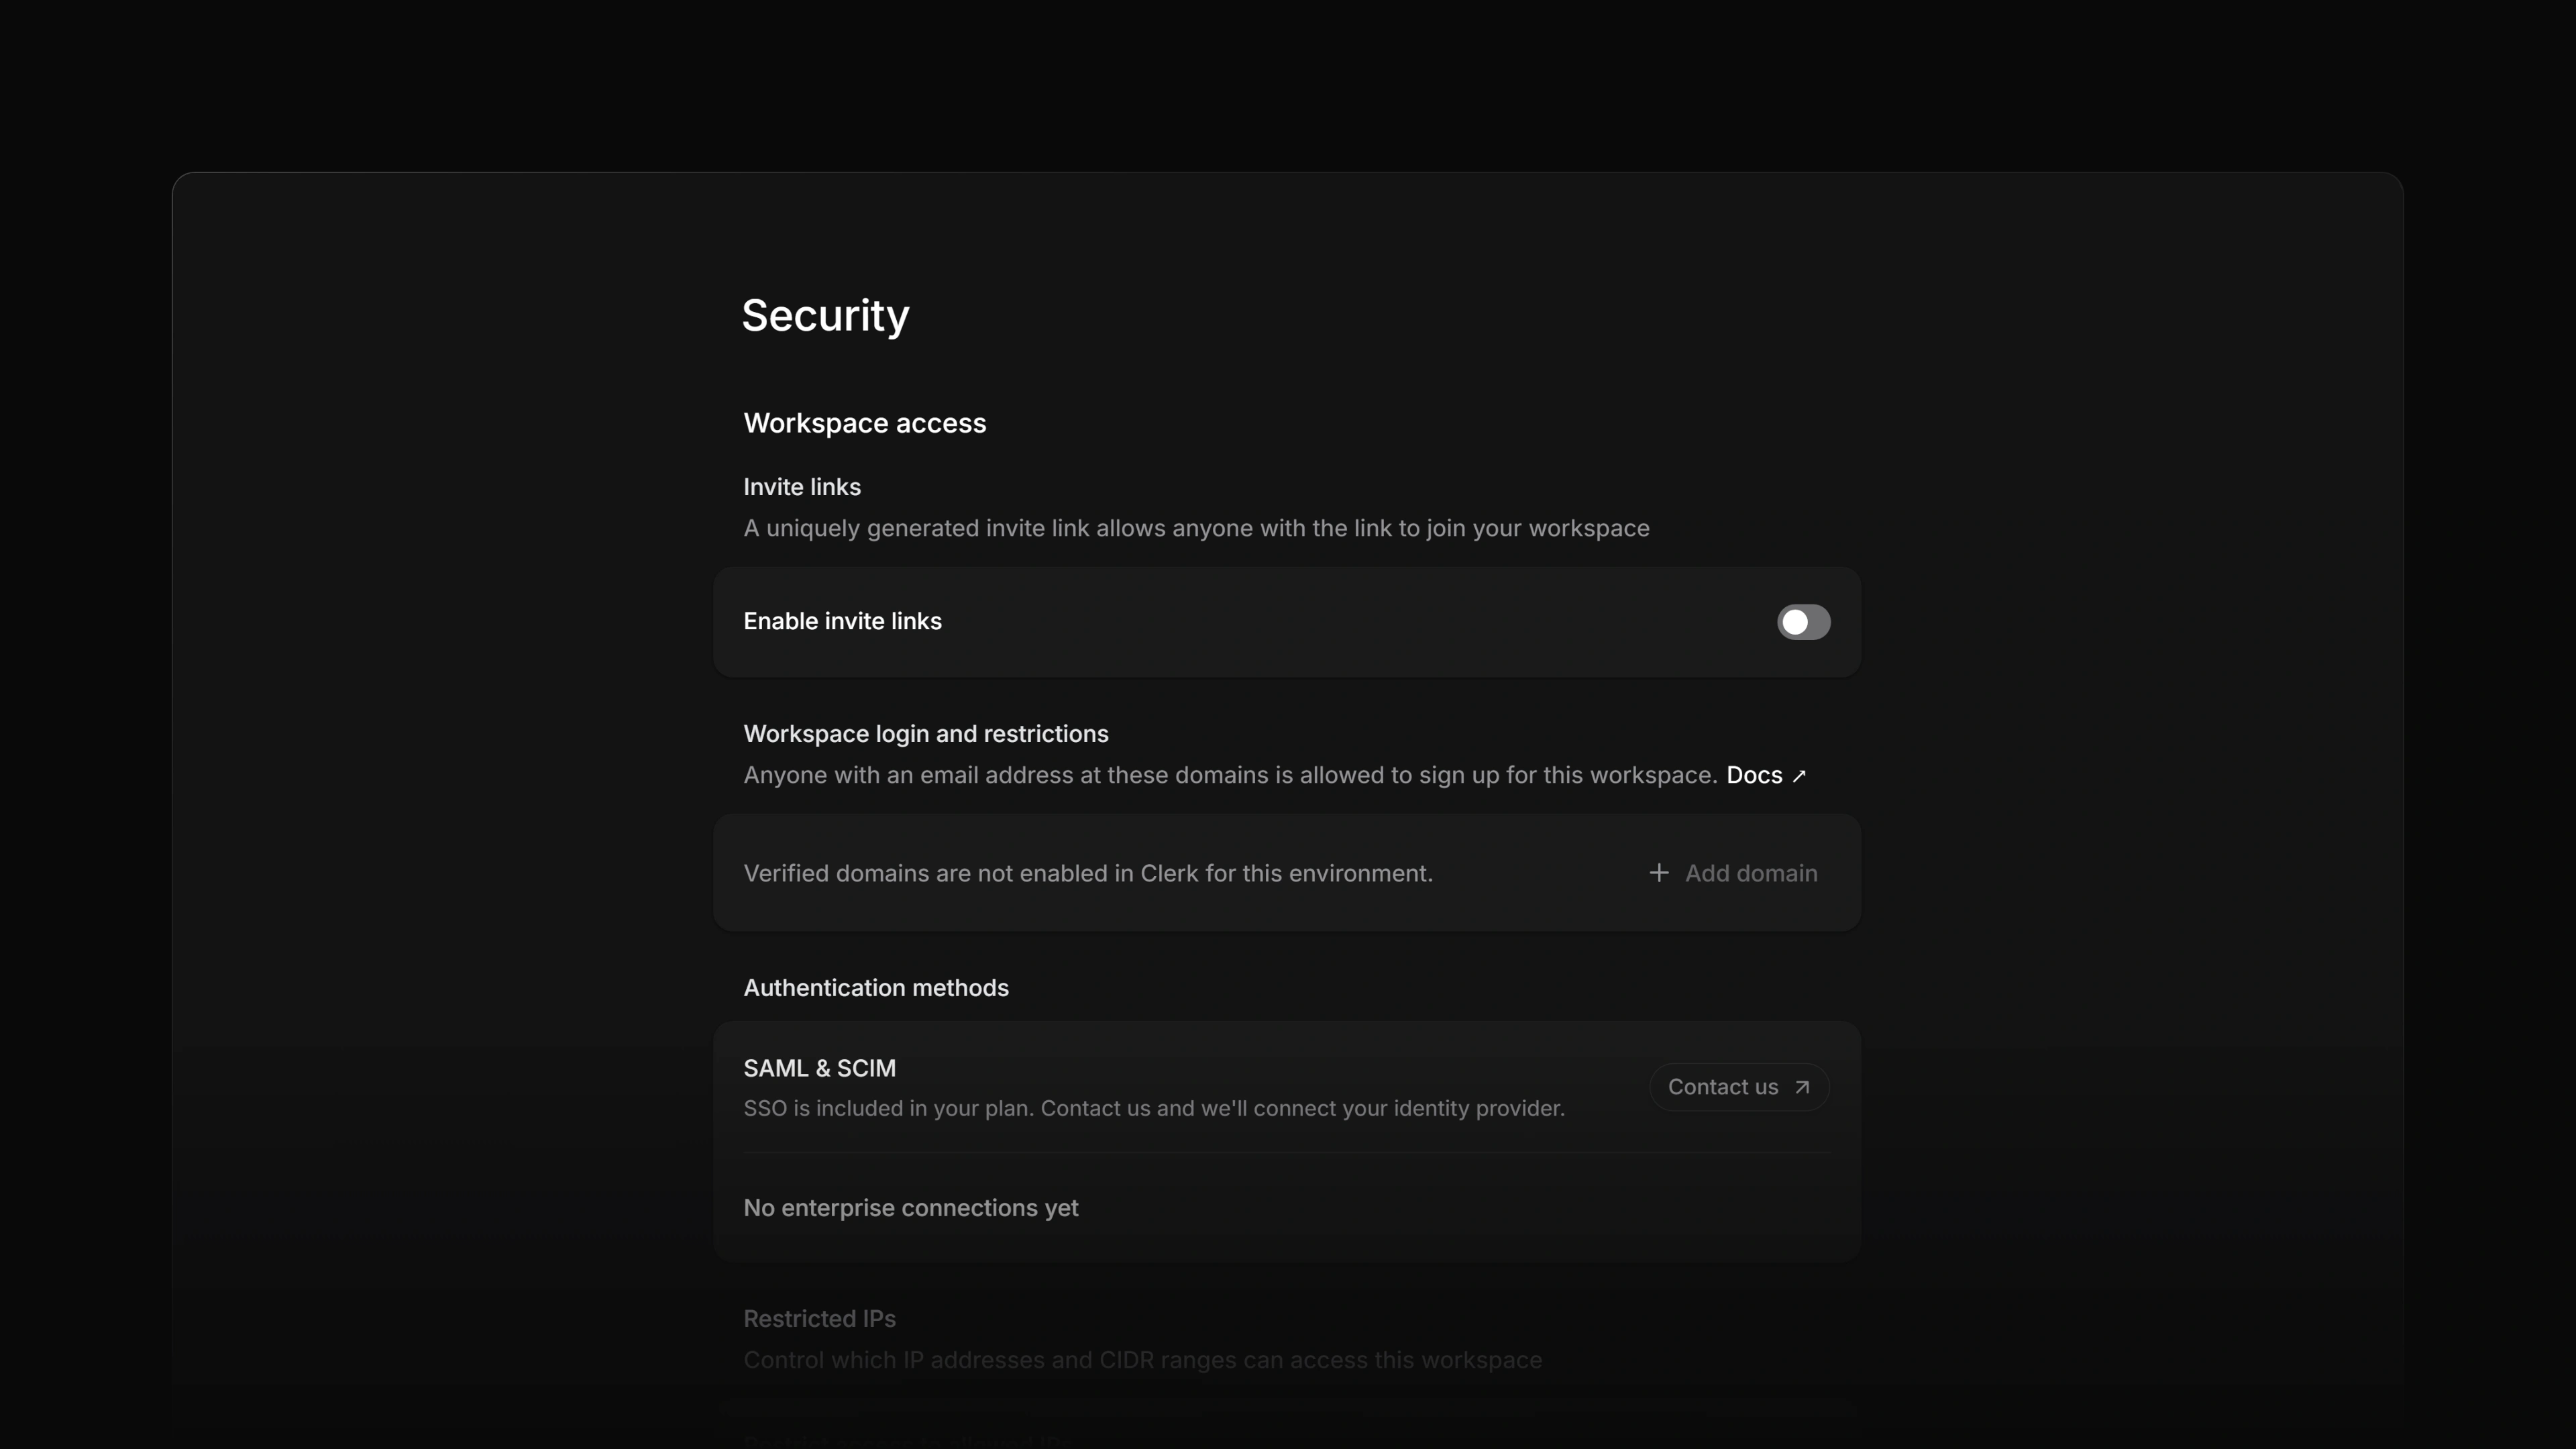
Attia setter opp tilkoblingen for deg. Det finnes ikke noe skjema der du selv legger inn opplysningene fra identitetsleverandøren. Du spør, Attia kobler til identitetsleverandøren, og tilkoblingen dukker så opp under Innstillinger → Sikkerhet.
 Forstørr bildet
Hvem kan se og endre det
Bare administratorer i arbeidsområdet kan åpne Innstillinger → Sikkerhet. Enhver administrator kan lese SAML-radene der. Bare eieren av arbeidsområdet kan fjerne en tilkobling.
Få satt opp SAML
- Åpne Innstillinger → Sikkerhet.
- Finn Innloggingsmetoder under Tilgang til arbeidsområdet. Raden heter SAML og SCIM.
- På Enterprise-abonnementet står det SSO er inkludert i planen din. Kontakt oss, så kobler vi til identitetsleverandøren din. Velg Kontakt oss. Da åpnes en e-post til Attia.
På alle andre abonnementer viser raden Tilgjengelig på Enterprise i stedet, og den åpner siden med abonnementer.
Tilkoblingene dine
Under raden SAML og SCIM lister Attia tilkoblingene som er satt opp for arbeidsområdet. Overskriften teller dem, for eksempel 1 enterprise-tilkobling, og viser Ingen enterprise-tilkoblinger ennå før den første finnes.
Hver tilkobling viser:
- navnet på tilkoblingen
- e-postdomenene tilkoblingen styrer, eller Ingen administrerte domener
- ACS-URL for en SAML-tilkobling, altså adressen identitetsleverandøren sender innloggingssvar til
- et merke for protokollen: SAML, OIDC eller SSO
- et SCIM-merke når abonnementet inkluderer SCIM: SCIM ikke satt opp, SCIM aktiv eller SCIM av
Vil du endre en tilkobling, for eksempel legge til et domene eller bytte metadataene fra identitetsleverandøren, tar du kontakt med Attia. Tilkoblinger kan ikke opprettes eller redigeres fra innstillingssiden.
Fjerne en tilkobling
Bare eieren av arbeidsområdet kan gjøre dette.
- Åpne ...-menyen på tilkoblingen og velg Fjern tilkobling.
- Attia ber deg bekrefte i et vindu som heter Fjern Enterprise SSO-tilkobling. Fjerner du en tilkobling, slår du av SSO-innlogging gjennom den identitetsleverandøren for domenene den styrer.
- Bekreft med Fjern tilkobling.
Raden viser Fjerner mens Attia jobber, og du får meldingen Enterprise SSO-tilkoblingen er fjernet når det er gjort.
Når du fjerner en tilkobling, slutter også SCIM å styre team for den. Attia avvikler koblingene fra gruppe til team i SCIM-katalogen og fjerner teammedlemskapene den katalogen opprettet. Teammedlemskap som noen har lagt til for hånd, består.
Du kan ikke angre. Ta kontakt med Attia for å få tilbake en tilkobling du har fjernet.
Godkjente e-postdomener
Godkjente e-postdomener er en egen innstilling på samme side, under Innlogging og begrensninger for arbeidsområdet. Alle med en e-postadresse på et av disse domenene kan registrere seg i arbeidsområdet.
Denne listen er ikke den samme som domenene en tilkobling styrer. De domenene hører til tilkoblingen Attia satte opp. Godkjente e-postdomener avgjør hvem som kan registrere seg.
Godkjente e-postdomener er en Enterprise-funksjon, og bare eieren av arbeidsområdet kan endre dem. Slik legger du til et:
- Velg Legg til domene.
- Skriv inn Domene og en E-post for bekreftelse under det domenet, og velg Legg til domene en gang til.
- Skriv inn bekreftelseskoden som ble sendt til den adressen, og velg Bekreft domene.
Hvert domene vises som Verifisert eller Ikke verifisert. Menyen har Verifiser domene, for et domene som ennå ikke er verifisert, og Fjern domene.
SCIM
SAML dekker innloggingen. Vil du at identitetsleverandøren skal legge til og fjerne medlemmer i arbeidsområdet og plassere dem i team, setter du opp SCIM på den samme tilkoblingen.